Domain sshj.de kaufen?
Wir ziehen mit dem Projekt
sshj.de um.
Sind Sie am Kauf der Domain
sshj.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain sshj.de kaufen?
Wie montiert man einen Montagesatz für Möbelstücke? Oder ist ein Montagesatz notwendig, um ein Regal an der Wand zu befestigen?
Ein Montagesatz für Möbelstücke wird in der Regel mit Anleitung und allen benötigten Teilen geliefert. Um ein Regal an der Wand zu befestigen, ist ein Montagesatz in der Regel notwendig, da er spezielle Halterungen und Schrauben enthält. Die Montageanleitung sollte Schritt für Schritt befolgt werden, um das Möbelstück sicher zu montieren. **
Wie kann man Sophos umgehen?
Es ist nicht empfehlenswert, Sicherheitsmaßnahmen wie Sophos zu umgehen, da dies gegen die Sicherheitsrichtlinien und -praktiken verstößt. Sophos ist eine Antivirensoftware, die entwickelt wurde, um Computer und Netzwerke vor schädlichen Bedrohungen zu schützen. Es ist wichtig, die Sicherheit von Computern und Netzwerken zu gewährleisten, indem man solche Schutzmaßnahmen respektiert und befolgt. **
Ähnliche Suchbegriffe für Sophos-Montagesatz-für-Netzwerkgeräte
Top-Angebote
Produkte zum Begriff Sophos-Montagesatz-für-Netzwerkgeräte:
-
SOPHOS Endpoint for ServerSOPHOS Endpoint for Server – Erweiterter Schutz für geschäftskritische Server-Systeme Server gehören zu den wichtigsten Komponenten moderner IT-Infrastrukturen. Auf ihnen laufen zentrale Anwendungen, Datenbanken und Dienste, die für den täglichen Betrieb unverzichtbar sind. Gleichzeitig sind Server auch ein bevorzugtes Ziel für Cyberangriffe, da sie oft große Mengen sensibler Daten verarbeiten und mehrere Systeme miteinander verbinden. Genau hier setzt SOPHOS Endpoint for Server an und bietet eine leistungsstarke Sicherheitslösung, die speziell für den Schutz von Server-Umgebungen entwickelt wurde. Die Lösung kombiniert moderne Endpoint-Sicherheit mit erweiterten Analyse- und Reaktionsfunktionen, um Bedrohungen frühzeitig zu erkennen und zu stoppen. Mit Sophos Endpoint Protection, Detection und Response erhalten IT-Teams eine zentrale Plattform, mit der Angriffe identifiziert, untersucht und gezielt abgewehrt werden können – unabhängig davon, ob sich die Server im lokalen Rechenzentrum, in virtuellen Umgebungen oder in der Cloud befinden. Unternehmen profitieren von einer intelligenten Sicherheitsarchitektur, die klassische Malware-Abwehr mit modernen Technologien wie Verhaltensanalyse, automatisierter Bedrohungserkennung und globaler Threat Intelligence verbindet. Dadurch können auch komplexe, manuell gesteuerte Angriffe erkannt werden, die herkömmliche Antivirenlösungen häufig nicht entdecken. Hinweis zur früheren Produktbezeichnung Das Produkt SOPHOS Endpoint for Server wurde früher unter der Bezeichnung Sophos Central Intercept X Advanced for Server angeboten. Im Zuge der Weiterentwicklung und Vereinheitlichung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur angepasst und die Lösung unter der aktuellen Bezeichnung SOPHOS Endpoint for Server neu organisiert. Die zentralen Sicherheitsfunktionen bleiben weiterhin Bestandteil der Lösung. Dazu gehören unter anderem moderne Endpoint-Protection-Technologien, erweiterte Bedrohungserkennung sowie umfassender Schutz vor Malware, Ransomware und gezielten Cyberangriffen für Server-Systeme. Zentrale Sicherheitsfunktionen: Schutz von Servern vor Malware, Ransomware und gezielten Cyberangriffen Erkennung komplexer Bedrohungen durch Verhaltensanalyse und EDR-Technologie Zentrale Verwaltung und Analyse von Sicherheitsereignissen Automatische Priorisierung verdächtiger Aktivitäten Schnelle Reaktionsmöglichkeiten zur Eindämmung von Sicherheitsvorfällen Integration in moderne IT- und Cloud-Infrastrukturen Unterschied zwischen SOPHOS Endpoint und SOPHOS Endpoint for Server Beide Lösungen basieren auf der gleichen Sophos Sicherheitsplattform und bieten moderne Endpoint Protection mit erweiterten Analysefunktionen. Der entscheidende Unterschied liegt im Einsatzbereich: Während SOPHOS Endpoint für klassische Arbeitsplatzrechner und Benutzergeräte entwickelt wurde, ist SOPHOS Endpoint for Server speziell für den Schutz von Server-Systemen optimiert. SOPHOS Endpoint Einsatzbereich: Desktop-PCs, Notebooks und Benutzergeräte Ziel: Schutz von Arbeitsplätzen vor Malware, Ransomware und Phishing Typische Umgebung: Büroarbeitsplätze, Homeoffice und mobile Geräte Fokus: Benutzerbasierte Sicherheit und Schutz von Endpoint-Systemen Optimiert für: alltägliche Arbeitsumgebungen und Endanwendergeräte SOPHOS Endpoint for Server Einsatzbereich: physische und virtuelle Server Ziel: Schutz kritischer Server-Workloads und Unternehmensdienste Typische Umgebung: Rechenzentren, Cloud-Server und Virtualisierungsplattformen Fokus: Sicherheit für Anwendungen, Datenbanken und Serverprozesse Optimiert für: hohe Systemstabilität und minimale Performance-Auswirkungen auf Server Typische Sicherheitsherausforderungen in modernen IT-Umgebungen Unternehmen stehen heute vor immer komplexeren Cyberbedrohungen. Angreifer nutzen zunehmend ausgefeilte Techniken, um klassische Sicherheitsmechanismen zu umgehen und unbemerkt in Netzwerke einzudringen. Um solche Angriffe frühzeitig zu erkennen und zu stoppen, benötigen IT-Teams eine Lösung, die Aktivitäten kontinuierlich überwacht, Bedrohungen priorisiert analysiert und schnelle Reaktionen ermöglicht. Fortschrittliche Angriffstechniken Moderne Cyberangriffe werden häufig gezielt und manuell gesteuert durchgeführt. Angreifer versuchen dabei, bestehende Schutzmechanismen zu umgehen, um möglichst lange unentdeckt im System zu bleiben. Eine intelligente Sicherheitslösung muss deshalb auch ungewöhnliche Verhaltensmuster erkennen und analysieren können. Flut an Sicherheitsmeldungen Sicherheitslösungen generieren oft zahlreiche Warnmeldungen. Für IT-Teams besteht die Herausforderung darin, wichtige Vorfälle schnell von weniger kritischen Ereignissen zu unterscheiden. Eine priorisierte Analyse hilft dabei, echte Bedrohungen schneller zu erkennen und gezielt zu reagieren. Begrenzte Sicherheitsressourcen Viele Organisationen verfügen nicht über große Security-Teams oder spezialisierte Analysten. Dadurch wird es schwieriger, komplexe Angriffe schnel...186,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS XDR for ServerSOPHOS XDR for Server – Server-Schutz mit intelligenter XDR-Analyse und schneller Incident Response Server sind in vielen Unternehmen der zentrale Dreh- und Angelpunkt: Hier laufen Anwendungen, Datenbanken, Verzeichnisdienste und kritische Workloads zusammen. Genau deshalb zählen Server-Systeme zu den bevorzugten Zielen von Cyberkriminellen. Herkömmliche Antivirenlösungen liefern zwar Basis-Schutz, können moderne, mehrstufige Angriffe jedoch oft nicht früh genug erkennen. SOPHOS XDR for Server setzt an dieser Stelle an und bietet eine erweiterte Bedrohungserkennung, die speziell auf Server-Umgebungen zugeschnitten ist. Die Lösung basiert auf Extended Detection and Response (XDR) und verknüpft sicherheitsrelevante Daten aus Servern, Endpoints, Netzwerken und weiteren Quellen. Dadurch entsteht ein ganzheitliches Lagebild, mit dem IT-Teams verdächtige Aktivitäten schneller identifizieren, sauber einordnen und gezielt eindämmen können. Eine moderne, KI-native Plattform und die globale Sophos Threat Intelligence unterstützen dabei, auch neue Angriffsmethoden frühzeitig sichtbar zu machen. Da Angriffe heute häufig über mehrere Einstiegspunkte laufen – etwa über kompromittierte Konten, Remote-Zugänge oder laterale Bewegungen im Netzwerk – ist die Korrelation von Ereignissen entscheidend. SOPHOS XDR for Server sammelt und analysiert diese Signale zentral, sodass auch komplexe Angriffsketten nachvollziehbar werden. So lassen sich Vorfälle nicht nur stoppen, sondern auch effizient untersuchen und dokumentieren. Die Kombination aus Automatisierung und leistungsstarken Analyse-Tools hilft Security-Teams, schneller zu reagieren und Prioritäten klar zu setzen. Gleichzeitig sorgt die Sophos Bedrohungsdatenbank dafür, dass neue Taktiken, Techniken und Verfahren (TTPs) früh erkannt und passende Gegenmaßnahmen schneller eingeleitet werden. Hinweis zur früheren Produktbezeichnung Das Produkt SOPHOS XDR for Server wurde früher unter dem Namen Sophos Central Intercept X Advanced for Server with XDR angeboten. Im Zuge der Weiterentwicklung und Vereinheitlichung der Sophos Sicherheitsplattform wurde die Produktstruktur angepasst und die Lösung unter der heutigen Bezeichnung SOPHOS XDR for Server zusammengeführt. Die bekannten Funktionen bleiben weiterhin Bestandteil der Lösung – insbesondere die XDR-Analysefunktionen, KI-gestützte Bedrohungserkennung sowie der umfassende Schutz für Server-Workloads in Rechenzentrum und Cloud. Zentrale Funktionen von SOPHOS XDR for Server Erweiterte Erkennung und Korrelation von Bedrohungen über mehrere Datenquellen hinweg Zentrale Analyse von Server-, Netzwerk- und Sicherheitsereignissen KI-gestützte Auswertung mit automatisierter Erkennung verdächtiger Aktivitäten Einbindung globaler Sophos Threat Intelligence für aktuelle Angriffsmuster Schnelle Untersuchung, Priorisierung und Reaktion auf Sicherheitsvorfälle Flexible Integration in bestehende IT- und Security-Umgebungen Lizenzierung & Einsatz: XDR – User oder XDR for Server? Beide Varianten nutzen die leistungsstarke XDR-Plattform zur Erkennung und Analyse von Angriffen. Der Unterschied liegt im Lizenzmodell und in der Zielumgebung: XDR – User ist auf Benutzer- und Arbeitsplatz-Szenarien ausgerichtet, während XDR for Server speziell für Server-Systeme lizenziert und auf serverseitige Anforderungen abgestimmt ist. SOPHOS XDR – User Lizenzierung: pro Benutzer Geeignet für: Arbeitsplätze und Benutzerumgebungen Schwerpunkt: Signale aus User-/Endpoint-Aktivitäten und zugehörigen Systemen Empfehlung: wenn viele Mitarbeitende zentral überwacht und ausgewertet werden sollen SOPHOS XDR for Server Lizenzierung: pro Server Geeignet für: physische & virtuelle Server (On-Prem & Cloud) Schwerpunkt: Schutz und XDR-Sichtbarkeit für Server-Workloads Empfehlung: wenn serverbezogene Telemetrie und Risiken im Fokus stehen Hinweis: Für Benutzer-/Arbeitsplatz-Umgebungen eignet sich XDR – User (pro User). Für den gezielten Schutz von Servern ist XDR for Server die passende Option (pro Server). Typische Sicherheitsprobleme in heutigen IT-Landschaften Angriffe werden nicht nur häufiger, sondern auch gezielter. Besonders Server sind attraktiv, da sie zentrale Daten und Dienste bereitstellen. Gleichzeitig arbeiten viele Unternehmen mit heterogenen Umgebungen aus On-Prem, Cloud, Remote-Zugängen und zahlreichen Tools. Ohne zentrale Auswertung entstehen Informationslücken, die Angreifer ausnutzen können. Werden Warnmeldungen aus unterschiedlichen Systemen nicht sinnvoll zusammengeführt, steigen Aufwand und Reaktionszeit. SOPHOS XDR for Server sorgt hier für Struktur: Ereignisse werden korreliert, priorisiert und in einen nachvollziehbaren Kontext gesetzt – damit Teams schneller entscheiden können. Mehrstufige Angriffsketten Angriffe laufen häufig über mehrere Systeme und Phasen – vom Erstzugriff bis zur lateralen Bewegung. Ohne Korrelation bleiben Zusammenhänge leicht verborgen. Getrennte Datenquellen Wenn Telemetrie und Logs in Silos liegen, kostet die Zusammenführu...260,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gerling, Rainer W.: IT-Sicherheit für DummiesIT-Sicherheit für Dummies , Sicherheit in der Informationstechnik Müssen Sie eine Prüfung zur Informationssicherheit ablegen oder wollen Sie eine Berufslaufbahn in der Informationssicherheit einschlagen? Dieses Buch ist drei Bücher in einem: Es beschreibt für Studierende, Datenschutzbeauftragte und IT-Administratoren gleichermaßen die regulatorischen Vorgaben in Deutschland und der EU. Es geht auf die verschiedenen organisatorischen Aspekte von Informationssicherheit im Unternehmen ein und liefert Ihnen darüber hinaus auch das technische Grundlagenwissen. Die Inhalte werden so präsentiert, dass sie im Wesentlichen ohne spezielles Vorwissen verständlich sind. Sie erfahren Welche rechtlichen Vorgaben es gibt Wie Sie IT-Sicherheit im Unternehmen organisieren Wie Ihnen Verschlüsselung, biometrische Verfahren, Chipkarten und Secure Hardware Token helfen Wie Sie Daten und Netzwerke sinnvoll absichern Mach dich schlau: www.fuer-dummies.de , Luft- & Hydraulikfederung > Sportfederung , Erscheinungsjahr: 20220406, Produktform: Kartoniert, Titel der Reihe: für Dummies##, Autoren: Gerling, Rainer W.~Gerling, Sebastian R., Seitenzahl/Blattzahl: 382, Keyword: Computersicherheit u. Kryptographie; Cybersecurity; Cybersicherheit; Datenschutz im Unternehmen; Datenschutzgesetze; Datenschutzgrundverordnung; Datensicherheit; Datensicherung; Informatik; Informationssicherheit; IT-Security; Kryptografie Lehrbuch; Kryptologie Lehrbuch; Netzwerke / Sicherheit; Netzwerkprotokoll; Netzwerksicherheit; Rechtswissenschaft; Verschlüsselung; Wirtschaftsrecht, Fachschema: Datensicherheit / Netz~Informatik~Kryptografie~Verschlüsselung, Fachkategorie: Informatik~Kryptografie, Verschlüsselungstechnologie, Warengruppe: TB/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 175, Höhe: 22, Gewicht: 695, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,24,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert die Verbindung mehrerer Netzwerkgeräte in einem lokalen Netzwerk?
Die Netzwerkgeräte werden über einen Router oder Switch miteinander verbunden. Jedes Gerät erhält eine eindeutige IP-Adresse, um Datenpakete zu senden und zu empfangen. Durch das Ethernet-Protokoll werden die Daten zwischen den Geräten übertragen. **
-
Wie können Netzwerkgeräte effizient miteinander kommunizieren, um die Datenübertragung zu optimieren?
Durch die Verwendung von Protokollen wie TCP/IP können Netzwerkgeräte miteinander kommunizieren. Die Verwendung von Switches und Routern ermöglicht eine effiziente Datenübertragung. Die Optimierung der Bandbreite und die Vermeidung von Störungen tragen ebenfalls zur Effizienz bei. **
-
Wie erstelle ich einen Montagesatz für den Aufbau von Möbeln?
1. Überprüfe die Anleitung des Möbelstücks, um die benötigten Teile zu identifizieren. 2. Sortiere die Teile nach Typ und Größe, um den Aufbau zu erleichtern. 3. Stelle sicher, dass du alle erforderlichen Werkzeuge und Befestigungsmaterialien bereit hast, bevor du mit dem Aufbau beginnst. **
-
Kicken sich Netzwerkgeräte gegenseitig?
Nein, Netzwerkgeräte kicken sich nicht gegenseitig. Kicken bezieht sich normalerweise auf das Entfernen oder Ausschließen eines Benutzers aus einem Netzwerk oder einer Plattform. Netzwerkgeräte kommunizieren miteinander, um Daten auszutauschen und den Netzwerkverkehr zu ermöglichen, anstatt sich gegenseitig auszuschließen. **

Wie deaktiviere ich den Sophos Virenschutz?
Um den Sophos Virenschutz zu deaktivieren, öffnen Sie das Sophos-Programm auf Ihrem Computer. Gehen Sie dann zu den Einstellungen oder Optionen und suchen Sie nach einer Option zum Deaktivieren des Virenschutzes. Klicken Sie darauf und bestätigen Sie die Deaktivierung, wenn Sie dazu aufgefordert werden. **
Welche Werkzeuge und Materialien werden typischerweise in einem Montagesatz für Möbel und Heimwerkerprojekte enthalten sein? Worauf sollte man achten, um den passenden Montagesatz für verschiedene Anwendungen auszuwählen?
Ein typischer Montagesatz für Möbel und Heimwerkerprojekte enthält Schraubenzieher, Schraubenschlüssel, Hammer, Nägel, Schrauben und Dübel. Man sollte darauf achten, dass der Montagesatz die benötigten Werkzeuge und Materialien für das jeweilige Projekt enthält. Außerdem ist es wichtig, auf die Qualität der Werkzeuge und Materialien zu achten, um ein erfolgreiches Ergebnis zu erzielen. **
Top-Angebote
Produkte zum Begriff Sophos-Montagesatz-für-Netzwerkgeräte:
-
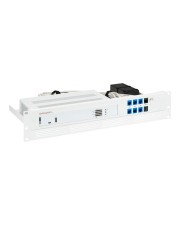
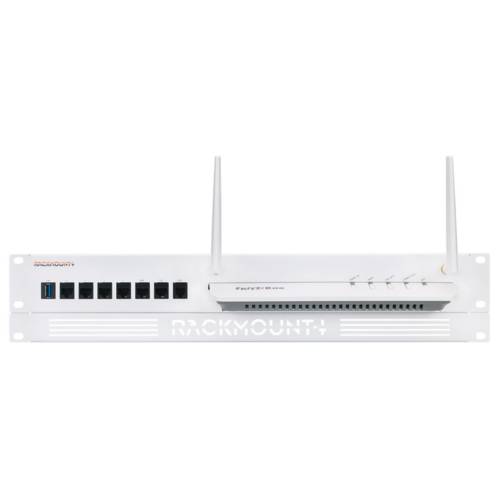
Rackmount.IT - Montagesatz für Netzwerkgeräte - Rack montierbar - weiß, RAL 9003 - 1.3U - 48.3cm (19"")RM-FB-T3 Mit dem RM-FB-T3 können Sie Ihre Fritz!Box Desktop Gerät auf ein 19-Inch-Gestell montieren. Das Gestell ist speziell auf die aufgelisteten Modelle zugeschnitten, um perfekte Passform zu garantieren. Die Verbindungen befinden sich an der Vorderseite, um den Zugang zu erleichtern. Die Stromversorgung ist fixiert, um ungewollte Stromausfälle zu vermeiden. Die Montage dauert etwa 5 Minuten. Schieben Sie einfach Ihr Fritz!Box Gerät in das Kit, platzieren Sie die Halterungen, verbinden Sie die mitgelieferten Kabel und fixieren Sie die Stromversorgung an dem Gestell. Andere Farben können auf Projektbasis geliefert werden.149,83 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
SOPHOS Endpoint for ServerSOPHOS Endpoint for Server – Erweiterter Schutz für geschäftskritische Server-Systeme Server gehören zu den wichtigsten Komponenten moderner IT-Infrastrukturen. Auf ihnen laufen zentrale Anwendungen, Datenbanken und Dienste, die für den täglichen Betrieb unverzichtbar sind. Gleichzeitig sind Server auch ein bevorzugtes Ziel für Cyberangriffe, da sie oft große Mengen sensibler Daten verarbeiten und mehrere Systeme miteinander verbinden. Genau hier setzt SOPHOS Endpoint for Server an und bietet eine leistungsstarke Sicherheitslösung, die speziell für den Schutz von Server-Umgebungen entwickelt wurde. Die Lösung kombiniert moderne Endpoint-Sicherheit mit erweiterten Analyse- und Reaktionsfunktionen, um Bedrohungen frühzeitig zu erkennen und zu stoppen. Mit Sophos Endpoint Protection, Detection und Response erhalten IT-Teams eine zentrale Plattform, mit der Angriffe identifiziert, untersucht und gezielt abgewehrt werden können – unabhängig davon, ob sich die Server im lokalen Rechenzentrum, in virtuellen Umgebungen oder in der Cloud befinden. Unternehmen profitieren von einer intelligenten Sicherheitsarchitektur, die klassische Malware-Abwehr mit modernen Technologien wie Verhaltensanalyse, automatisierter Bedrohungserkennung und globaler Threat Intelligence verbindet. Dadurch können auch komplexe, manuell gesteuerte Angriffe erkannt werden, die herkömmliche Antivirenlösungen häufig nicht entdecken. Hinweis zur früheren Produktbezeichnung Das Produkt SOPHOS Endpoint for Server wurde früher unter der Bezeichnung Sophos Central Intercept X Advanced for Server angeboten. Im Zuge der Weiterentwicklung und Vereinheitlichung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur angepasst und die Lösung unter der aktuellen Bezeichnung SOPHOS Endpoint for Server neu organisiert. Die zentralen Sicherheitsfunktionen bleiben weiterhin Bestandteil der Lösung. Dazu gehören unter anderem moderne Endpoint-Protection-Technologien, erweiterte Bedrohungserkennung sowie umfassender Schutz vor Malware, Ransomware und gezielten Cyberangriffen für Server-Systeme. Zentrale Sicherheitsfunktionen: Schutz von Servern vor Malware, Ransomware und gezielten Cyberangriffen Erkennung komplexer Bedrohungen durch Verhaltensanalyse und EDR-Technologie Zentrale Verwaltung und Analyse von Sicherheitsereignissen Automatische Priorisierung verdächtiger Aktivitäten Schnelle Reaktionsmöglichkeiten zur Eindämmung von Sicherheitsvorfällen Integration in moderne IT- und Cloud-Infrastrukturen Unterschied zwischen SOPHOS Endpoint und SOPHOS Endpoint for Server Beide Lösungen basieren auf der gleichen Sophos Sicherheitsplattform und bieten moderne Endpoint Protection mit erweiterten Analysefunktionen. Der entscheidende Unterschied liegt im Einsatzbereich: Während SOPHOS Endpoint für klassische Arbeitsplatzrechner und Benutzergeräte entwickelt wurde, ist SOPHOS Endpoint for Server speziell für den Schutz von Server-Systemen optimiert. SOPHOS Endpoint Einsatzbereich: Desktop-PCs, Notebooks und Benutzergeräte Ziel: Schutz von Arbeitsplätzen vor Malware, Ransomware und Phishing Typische Umgebung: Büroarbeitsplätze, Homeoffice und mobile Geräte Fokus: Benutzerbasierte Sicherheit und Schutz von Endpoint-Systemen Optimiert für: alltägliche Arbeitsumgebungen und Endanwendergeräte SOPHOS Endpoint for Server Einsatzbereich: physische und virtuelle Server Ziel: Schutz kritischer Server-Workloads und Unternehmensdienste Typische Umgebung: Rechenzentren, Cloud-Server und Virtualisierungsplattformen Fokus: Sicherheit für Anwendungen, Datenbanken und Serverprozesse Optimiert für: hohe Systemstabilität und minimale Performance-Auswirkungen auf Server Typische Sicherheitsherausforderungen in modernen IT-Umgebungen Unternehmen stehen heute vor immer komplexeren Cyberbedrohungen. Angreifer nutzen zunehmend ausgefeilte Techniken, um klassische Sicherheitsmechanismen zu umgehen und unbemerkt in Netzwerke einzudringen. Um solche Angriffe frühzeitig zu erkennen und zu stoppen, benötigen IT-Teams eine Lösung, die Aktivitäten kontinuierlich überwacht, Bedrohungen priorisiert analysiert und schnelle Reaktionen ermöglicht. Fortschrittliche Angriffstechniken Moderne Cyberangriffe werden häufig gezielt und manuell gesteuert durchgeführt. Angreifer versuchen dabei, bestehende Schutzmechanismen zu umgehen, um möglichst lange unentdeckt im System zu bleiben. Eine intelligente Sicherheitslösung muss deshalb auch ungewöhnliche Verhaltensmuster erkennen und analysieren können. Flut an Sicherheitsmeldungen Sicherheitslösungen generieren oft zahlreiche Warnmeldungen. Für IT-Teams besteht die Herausforderung darin, wichtige Vorfälle schnell von weniger kritischen Ereignissen zu unterscheiden. Eine priorisierte Analyse hilft dabei, echte Bedrohungen schneller zu erkennen und gezielt zu reagieren. Begrenzte Sicherheitsressourcen Viele Organisationen verfügen nicht über große Security-Teams oder spezialisierte Analysten. Dadurch wird es schwieriger, komplexe Angriffe schnel...186,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS XDR for ServerSOPHOS XDR for Server – Server-Schutz mit intelligenter XDR-Analyse und schneller Incident Response Server sind in vielen Unternehmen der zentrale Dreh- und Angelpunkt: Hier laufen Anwendungen, Datenbanken, Verzeichnisdienste und kritische Workloads zusammen. Genau deshalb zählen Server-Systeme zu den bevorzugten Zielen von Cyberkriminellen. Herkömmliche Antivirenlösungen liefern zwar Basis-Schutz, können moderne, mehrstufige Angriffe jedoch oft nicht früh genug erkennen. SOPHOS XDR for Server setzt an dieser Stelle an und bietet eine erweiterte Bedrohungserkennung, die speziell auf Server-Umgebungen zugeschnitten ist. Die Lösung basiert auf Extended Detection and Response (XDR) und verknüpft sicherheitsrelevante Daten aus Servern, Endpoints, Netzwerken und weiteren Quellen. Dadurch entsteht ein ganzheitliches Lagebild, mit dem IT-Teams verdächtige Aktivitäten schneller identifizieren, sauber einordnen und gezielt eindämmen können. Eine moderne, KI-native Plattform und die globale Sophos Threat Intelligence unterstützen dabei, auch neue Angriffsmethoden frühzeitig sichtbar zu machen. Da Angriffe heute häufig über mehrere Einstiegspunkte laufen – etwa über kompromittierte Konten, Remote-Zugänge oder laterale Bewegungen im Netzwerk – ist die Korrelation von Ereignissen entscheidend. SOPHOS XDR for Server sammelt und analysiert diese Signale zentral, sodass auch komplexe Angriffsketten nachvollziehbar werden. So lassen sich Vorfälle nicht nur stoppen, sondern auch effizient untersuchen und dokumentieren. Die Kombination aus Automatisierung und leistungsstarken Analyse-Tools hilft Security-Teams, schneller zu reagieren und Prioritäten klar zu setzen. Gleichzeitig sorgt die Sophos Bedrohungsdatenbank dafür, dass neue Taktiken, Techniken und Verfahren (TTPs) früh erkannt und passende Gegenmaßnahmen schneller eingeleitet werden. Hinweis zur früheren Produktbezeichnung Das Produkt SOPHOS XDR for Server wurde früher unter dem Namen Sophos Central Intercept X Advanced for Server with XDR angeboten. Im Zuge der Weiterentwicklung und Vereinheitlichung der Sophos Sicherheitsplattform wurde die Produktstruktur angepasst und die Lösung unter der heutigen Bezeichnung SOPHOS XDR for Server zusammengeführt. Die bekannten Funktionen bleiben weiterhin Bestandteil der Lösung – insbesondere die XDR-Analysefunktionen, KI-gestützte Bedrohungserkennung sowie der umfassende Schutz für Server-Workloads in Rechenzentrum und Cloud. Zentrale Funktionen von SOPHOS XDR for Server Erweiterte Erkennung und Korrelation von Bedrohungen über mehrere Datenquellen hinweg Zentrale Analyse von Server-, Netzwerk- und Sicherheitsereignissen KI-gestützte Auswertung mit automatisierter Erkennung verdächtiger Aktivitäten Einbindung globaler Sophos Threat Intelligence für aktuelle Angriffsmuster Schnelle Untersuchung, Priorisierung und Reaktion auf Sicherheitsvorfälle Flexible Integration in bestehende IT- und Security-Umgebungen Lizenzierung & Einsatz: XDR – User oder XDR for Server? Beide Varianten nutzen die leistungsstarke XDR-Plattform zur Erkennung und Analyse von Angriffen. Der Unterschied liegt im Lizenzmodell und in der Zielumgebung: XDR – User ist auf Benutzer- und Arbeitsplatz-Szenarien ausgerichtet, während XDR for Server speziell für Server-Systeme lizenziert und auf serverseitige Anforderungen abgestimmt ist. SOPHOS XDR – User Lizenzierung: pro Benutzer Geeignet für: Arbeitsplätze und Benutzerumgebungen Schwerpunkt: Signale aus User-/Endpoint-Aktivitäten und zugehörigen Systemen Empfehlung: wenn viele Mitarbeitende zentral überwacht und ausgewertet werden sollen SOPHOS XDR for Server Lizenzierung: pro Server Geeignet für: physische & virtuelle Server (On-Prem & Cloud) Schwerpunkt: Schutz und XDR-Sichtbarkeit für Server-Workloads Empfehlung: wenn serverbezogene Telemetrie und Risiken im Fokus stehen Hinweis: Für Benutzer-/Arbeitsplatz-Umgebungen eignet sich XDR – User (pro User). Für den gezielten Schutz von Servern ist XDR for Server die passende Option (pro Server). Typische Sicherheitsprobleme in heutigen IT-Landschaften Angriffe werden nicht nur häufiger, sondern auch gezielter. Besonders Server sind attraktiv, da sie zentrale Daten und Dienste bereitstellen. Gleichzeitig arbeiten viele Unternehmen mit heterogenen Umgebungen aus On-Prem, Cloud, Remote-Zugängen und zahlreichen Tools. Ohne zentrale Auswertung entstehen Informationslücken, die Angreifer ausnutzen können. Werden Warnmeldungen aus unterschiedlichen Systemen nicht sinnvoll zusammengeführt, steigen Aufwand und Reaktionszeit. SOPHOS XDR for Server sorgt hier für Struktur: Ereignisse werden korreliert, priorisiert und in einen nachvollziehbaren Kontext gesetzt – damit Teams schneller entscheiden können. Mehrstufige Angriffsketten Angriffe laufen häufig über mehrere Systeme und Phasen – vom Erstzugriff bis zur lateralen Bewegung. Ohne Korrelation bleiben Zusammenhänge leicht verborgen. Getrennte Datenquellen Wenn Telemetrie und Logs in Silos liegen, kostet die Zusammenführu...260,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie montiert man einen Montagesatz für Möbelstücke? Oder ist ein Montagesatz notwendig, um ein Regal an der Wand zu befestigen?
Ein Montagesatz für Möbelstücke wird in der Regel mit Anleitung und allen benötigten Teilen geliefert. Um ein Regal an der Wand zu befestigen, ist ein Montagesatz in der Regel notwendig, da er spezielle Halterungen und Schrauben enthält. Die Montageanleitung sollte Schritt für Schritt befolgt werden, um das Möbelstück sicher zu montieren. **
-
Wie kann man Sophos umgehen?
Es ist nicht empfehlenswert, Sicherheitsmaßnahmen wie Sophos zu umgehen, da dies gegen die Sicherheitsrichtlinien und -praktiken verstößt. Sophos ist eine Antivirensoftware, die entwickelt wurde, um Computer und Netzwerke vor schädlichen Bedrohungen zu schützen. Es ist wichtig, die Sicherheit von Computern und Netzwerken zu gewährleisten, indem man solche Schutzmaßnahmen respektiert und befolgt. **
-
Wie funktioniert die Verbindung mehrerer Netzwerkgeräte in einem lokalen Netzwerk?
Die Netzwerkgeräte werden über einen Router oder Switch miteinander verbunden. Jedes Gerät erhält eine eindeutige IP-Adresse, um Datenpakete zu senden und zu empfangen. Durch das Ethernet-Protokoll werden die Daten zwischen den Geräten übertragen. **
-
Wie können Netzwerkgeräte effizient miteinander kommunizieren, um die Datenübertragung zu optimieren?
Durch die Verwendung von Protokollen wie TCP/IP können Netzwerkgeräte miteinander kommunizieren. Die Verwendung von Switches und Routern ermöglicht eine effiziente Datenübertragung. Die Optimierung der Bandbreite und die Vermeidung von Störungen tragen ebenfalls zur Effizienz bei. **
Ähnliche Suchbegriffe für Sophos-Montagesatz-für-Netzwerkgeräte
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gerling, Rainer W.: IT-Sicherheit für DummiesIT-Sicherheit für Dummies , Sicherheit in der Informationstechnik Müssen Sie eine Prüfung zur Informationssicherheit ablegen oder wollen Sie eine Berufslaufbahn in der Informationssicherheit einschlagen? Dieses Buch ist drei Bücher in einem: Es beschreibt für Studierende, Datenschutzbeauftragte und IT-Administratoren gleichermaßen die regulatorischen Vorgaben in Deutschland und der EU. Es geht auf die verschiedenen organisatorischen Aspekte von Informationssicherheit im Unternehmen ein und liefert Ihnen darüber hinaus auch das technische Grundlagenwissen. Die Inhalte werden so präsentiert, dass sie im Wesentlichen ohne spezielles Vorwissen verständlich sind. Sie erfahren Welche rechtlichen Vorgaben es gibt Wie Sie IT-Sicherheit im Unternehmen organisieren Wie Ihnen Verschlüsselung, biometrische Verfahren, Chipkarten und Secure Hardware Token helfen Wie Sie Daten und Netzwerke sinnvoll absichern Mach dich schlau: www.fuer-dummies.de , Luft- & Hydraulikfederung > Sportfederung , Erscheinungsjahr: 20220406, Produktform: Kartoniert, Titel der Reihe: für Dummies##, Autoren: Gerling, Rainer W.~Gerling, Sebastian R., Seitenzahl/Blattzahl: 382, Keyword: Computersicherheit u. Kryptographie; Cybersecurity; Cybersicherheit; Datenschutz im Unternehmen; Datenschutzgesetze; Datenschutzgrundverordnung; Datensicherheit; Datensicherung; Informatik; Informationssicherheit; IT-Security; Kryptografie Lehrbuch; Kryptologie Lehrbuch; Netzwerke / Sicherheit; Netzwerkprotokoll; Netzwerksicherheit; Rechtswissenschaft; Verschlüsselung; Wirtschaftsrecht, Fachschema: Datensicherheit / Netz~Informatik~Kryptografie~Verschlüsselung, Fachkategorie: Informatik~Kryptografie, Verschlüsselungstechnologie, Warengruppe: TB/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 175, Höhe: 22, Gewicht: 695, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,24,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS Endpoint for ServerSOPHOS Endpoint for Server – Erweiterter Schutz für geschäftskritische Server-Systeme Server gehören zu den wichtigsten Komponenten moderner IT-Infrastrukturen. Auf ihnen laufen zentrale Anwendungen, Datenbanken und Dienste, die für den täglichen Betrieb unverzichtbar sind. Gleichzeitig sind Server auch ein bevorzugtes Ziel für Cyberangriffe, da sie oft große Mengen sensibler Daten verarbeiten und mehrere Systeme miteinander verbinden. Genau hier setzt SOPHOS Endpoint for Server an und bietet eine leistungsstarke Sicherheitslösung, die speziell für den Schutz von Server-Umgebungen entwickelt wurde. Die Lösung kombiniert moderne Endpoint-Sicherheit mit erweiterten Analyse- und Reaktionsfunktionen, um Bedrohungen frühzeitig zu erkennen und zu stoppen. Mit Sophos Endpoint Protection, Detection und Response erhalten IT-Teams eine zentrale Plattform, mit der Angriffe identifiziert, untersucht und gezielt abgewehrt werden können – unabhängig davon, ob sich die Server im lokalen Rechenzentrum, in virtuellen Umgebungen oder in der Cloud befinden. Unternehmen profitieren von einer intelligenten Sicherheitsarchitektur, die klassische Malware-Abwehr mit modernen Technologien wie Verhaltensanalyse, automatisierter Bedrohungserkennung und globaler Threat Intelligence verbindet. Dadurch können auch komplexe, manuell gesteuerte Angriffe erkannt werden, die herkömmliche Antivirenlösungen häufig nicht entdecken. Hinweis zur früheren Produktbezeichnung Das Produkt SOPHOS Endpoint for Server wurde früher unter der Bezeichnung Sophos Central Intercept X Advanced for Server angeboten. Im Zuge der Weiterentwicklung und Vereinheitlichung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur angepasst und die Lösung unter der aktuellen Bezeichnung SOPHOS Endpoint for Server neu organisiert. Die zentralen Sicherheitsfunktionen bleiben weiterhin Bestandteil der Lösung. Dazu gehören unter anderem moderne Endpoint-Protection-Technologien, erweiterte Bedrohungserkennung sowie umfassender Schutz vor Malware, Ransomware und gezielten Cyberangriffen für Server-Systeme. Zentrale Sicherheitsfunktionen: Schutz von Servern vor Malware, Ransomware und gezielten Cyberangriffen Erkennung komplexer Bedrohungen durch Verhaltensanalyse und EDR-Technologie Zentrale Verwaltung und Analyse von Sicherheitsereignissen Automatische Priorisierung verdächtiger Aktivitäten Schnelle Reaktionsmöglichkeiten zur Eindämmung von Sicherheitsvorfällen Integration in moderne IT- und Cloud-Infrastrukturen Unterschied zwischen SOPHOS Endpoint und SOPHOS Endpoint for Server Beide Lösungen basieren auf der gleichen Sophos Sicherheitsplattform und bieten moderne Endpoint Protection mit erweiterten Analysefunktionen. Der entscheidende Unterschied liegt im Einsatzbereich: Während SOPHOS Endpoint für klassische Arbeitsplatzrechner und Benutzergeräte entwickelt wurde, ist SOPHOS Endpoint for Server speziell für den Schutz von Server-Systemen optimiert. SOPHOS Endpoint Einsatzbereich: Desktop-PCs, Notebooks und Benutzergeräte Ziel: Schutz von Arbeitsplätzen vor Malware, Ransomware und Phishing Typische Umgebung: Büroarbeitsplätze, Homeoffice und mobile Geräte Fokus: Benutzerbasierte Sicherheit und Schutz von Endpoint-Systemen Optimiert für: alltägliche Arbeitsumgebungen und Endanwendergeräte SOPHOS Endpoint for Server Einsatzbereich: physische und virtuelle Server Ziel: Schutz kritischer Server-Workloads und Unternehmensdienste Typische Umgebung: Rechenzentren, Cloud-Server und Virtualisierungsplattformen Fokus: Sicherheit für Anwendungen, Datenbanken und Serverprozesse Optimiert für: hohe Systemstabilität und minimale Performance-Auswirkungen auf Server Typische Sicherheitsherausforderungen in modernen IT-Umgebungen Unternehmen stehen heute vor immer komplexeren Cyberbedrohungen. Angreifer nutzen zunehmend ausgefeilte Techniken, um klassische Sicherheitsmechanismen zu umgehen und unbemerkt in Netzwerke einzudringen. Um solche Angriffe frühzeitig zu erkennen und zu stoppen, benötigen IT-Teams eine Lösung, die Aktivitäten kontinuierlich überwacht, Bedrohungen priorisiert analysiert und schnelle Reaktionen ermöglicht. Fortschrittliche Angriffstechniken Moderne Cyberangriffe werden häufig gezielt und manuell gesteuert durchgeführt. Angreifer versuchen dabei, bestehende Schutzmechanismen zu umgehen, um möglichst lange unentdeckt im System zu bleiben. Eine intelligente Sicherheitslösung muss deshalb auch ungewöhnliche Verhaltensmuster erkennen und analysieren können. Flut an Sicherheitsmeldungen Sicherheitslösungen generieren oft zahlreiche Warnmeldungen. Für IT-Teams besteht die Herausforderung darin, wichtige Vorfälle schnell von weniger kritischen Ereignissen zu unterscheiden. Eine priorisierte Analyse hilft dabei, echte Bedrohungen schneller zu erkennen und gezielt zu reagieren. Begrenzte Sicherheitsressourcen Viele Organisationen verfügen nicht über große Security-Teams oder spezialisierte Analysten. Dadurch wird es schwieriger, komplexe Angriffe schnel...52,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS XDR for ServerSOPHOS XDR for Server – Server-Schutz mit intelligenter XDR-Analyse und schneller Incident Response Server sind in vielen Unternehmen der zentrale Dreh- und Angelpunkt: Hier laufen Anwendungen, Datenbanken, Verzeichnisdienste und kritische Workloads zusammen. Genau deshalb zählen Server-Systeme zu den bevorzugten Zielen von Cyberkriminellen. Herkömmliche Antivirenlösungen liefern zwar Basis-Schutz, können moderne, mehrstufige Angriffe jedoch oft nicht früh genug erkennen. SOPHOS XDR for Server setzt an dieser Stelle an und bietet eine erweiterte Bedrohungserkennung, die speziell auf Server-Umgebungen zugeschnitten ist. Die Lösung basiert auf Extended Detection and Response (XDR) und verknüpft sicherheitsrelevante Daten aus Servern, Endpoints, Netzwerken und weiteren Quellen. Dadurch entsteht ein ganzheitliches Lagebild, mit dem IT-Teams verdächtige Aktivitäten schneller identifizieren, sauber einordnen und gezielt eindämmen können. Eine moderne, KI-native Plattform und die globale Sophos Threat Intelligence unterstützen dabei, auch neue Angriffsmethoden frühzeitig sichtbar zu machen. Da Angriffe heute häufig über mehrere Einstiegspunkte laufen – etwa über kompromittierte Konten, Remote-Zugänge oder laterale Bewegungen im Netzwerk – ist die Korrelation von Ereignissen entscheidend. SOPHOS XDR for Server sammelt und analysiert diese Signale zentral, sodass auch komplexe Angriffsketten nachvollziehbar werden. So lassen sich Vorfälle nicht nur stoppen, sondern auch effizient untersuchen und dokumentieren. Die Kombination aus Automatisierung und leistungsstarken Analyse-Tools hilft Security-Teams, schneller zu reagieren und Prioritäten klar zu setzen. Gleichzeitig sorgt die Sophos Bedrohungsdatenbank dafür, dass neue Taktiken, Techniken und Verfahren (TTPs) früh erkannt und passende Gegenmaßnahmen schneller eingeleitet werden. Hinweis zur früheren Produktbezeichnung Das Produkt SOPHOS XDR for Server wurde früher unter dem Namen Sophos Central Intercept X Advanced for Server with XDR angeboten. Im Zuge der Weiterentwicklung und Vereinheitlichung der Sophos Sicherheitsplattform wurde die Produktstruktur angepasst und die Lösung unter der heutigen Bezeichnung SOPHOS XDR for Server zusammengeführt. Die bekannten Funktionen bleiben weiterhin Bestandteil der Lösung – insbesondere die XDR-Analysefunktionen, KI-gestützte Bedrohungserkennung sowie der umfassende Schutz für Server-Workloads in Rechenzentrum und Cloud. Zentrale Funktionen von SOPHOS XDR for Server Erweiterte Erkennung und Korrelation von Bedrohungen über mehrere Datenquellen hinweg Zentrale Analyse von Server-, Netzwerk- und Sicherheitsereignissen KI-gestützte Auswertung mit automatisierter Erkennung verdächtiger Aktivitäten Einbindung globaler Sophos Threat Intelligence für aktuelle Angriffsmuster Schnelle Untersuchung, Priorisierung und Reaktion auf Sicherheitsvorfälle Flexible Integration in bestehende IT- und Security-Umgebungen Lizenzierung & Einsatz: XDR – User oder XDR for Server? Beide Varianten nutzen die leistungsstarke XDR-Plattform zur Erkennung und Analyse von Angriffen. Der Unterschied liegt im Lizenzmodell und in der Zielumgebung: XDR – User ist auf Benutzer- und Arbeitsplatz-Szenarien ausgerichtet, während XDR for Server speziell für Server-Systeme lizenziert und auf serverseitige Anforderungen abgestimmt ist. SOPHOS XDR – User Lizenzierung: pro Benutzer Geeignet für: Arbeitsplätze und Benutzerumgebungen Schwerpunkt: Signale aus User-/Endpoint-Aktivitäten und zugehörigen Systemen Empfehlung: wenn viele Mitarbeitende zentral überwacht und ausgewertet werden sollen SOPHOS XDR for Server Lizenzierung: pro Server Geeignet für: physische & virtuelle Server (On-Prem & Cloud) Schwerpunkt: Schutz und XDR-Sichtbarkeit für Server-Workloads Empfehlung: wenn serverbezogene Telemetrie und Risiken im Fokus stehen Hinweis: Für Benutzer-/Arbeitsplatz-Umgebungen eignet sich XDR – User (pro User). Für den gezielten Schutz von Servern ist XDR for Server die passende Option (pro Server). Typische Sicherheitsprobleme in heutigen IT-Landschaften Angriffe werden nicht nur häufiger, sondern auch gezielter. Besonders Server sind attraktiv, da sie zentrale Daten und Dienste bereitstellen. Gleichzeitig arbeiten viele Unternehmen mit heterogenen Umgebungen aus On-Prem, Cloud, Remote-Zugängen und zahlreichen Tools. Ohne zentrale Auswertung entstehen Informationslücken, die Angreifer ausnutzen können. Werden Warnmeldungen aus unterschiedlichen Systemen nicht sinnvoll zusammengeführt, steigen Aufwand und Reaktionszeit. SOPHOS XDR for Server sorgt hier für Struktur: Ereignisse werden korreliert, priorisiert und in einen nachvollziehbaren Kontext gesetzt – damit Teams schneller entscheiden können. Mehrstufige Angriffsketten Angriffe laufen häufig über mehrere Systeme und Phasen – vom Erstzugriff bis zur lateralen Bewegung. Ohne Korrelation bleiben Zusammenhänge leicht verborgen. Getrennte Datenquellen Wenn Telemetrie und Logs in Silos liegen, kostet die Zusammenführu...212,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie erstelle ich einen Montagesatz für den Aufbau von Möbeln?
1. Überprüfe die Anleitung des Möbelstücks, um die benötigten Teile zu identifizieren. 2. Sortiere die Teile nach Typ und Größe, um den Aufbau zu erleichtern. 3. Stelle sicher, dass du alle erforderlichen Werkzeuge und Befestigungsmaterialien bereit hast, bevor du mit dem Aufbau beginnst. **
-
Kicken sich Netzwerkgeräte gegenseitig?
Nein, Netzwerkgeräte kicken sich nicht gegenseitig. Kicken bezieht sich normalerweise auf das Entfernen oder Ausschließen eines Benutzers aus einem Netzwerk oder einer Plattform. Netzwerkgeräte kommunizieren miteinander, um Daten auszutauschen und den Netzwerkverkehr zu ermöglichen, anstatt sich gegenseitig auszuschließen. **
-
Wie deaktiviere ich den Sophos Virenschutz?
Um den Sophos Virenschutz zu deaktivieren, öffnen Sie das Sophos-Programm auf Ihrem Computer. Gehen Sie dann zu den Einstellungen oder Optionen und suchen Sie nach einer Option zum Deaktivieren des Virenschutzes. Klicken Sie darauf und bestätigen Sie die Deaktivierung, wenn Sie dazu aufgefordert werden. **
-
Welche Werkzeuge und Materialien werden typischerweise in einem Montagesatz für Möbel und Heimwerkerprojekte enthalten sein? Worauf sollte man achten, um den passenden Montagesatz für verschiedene Anwendungen auszuwählen?
Ein typischer Montagesatz für Möbel und Heimwerkerprojekte enthält Schraubenzieher, Schraubenschlüssel, Hammer, Nägel, Schrauben und Dübel. Man sollte darauf achten, dass der Montagesatz die benötigten Werkzeuge und Materialien für das jeweilige Projekt enthält. Außerdem ist es wichtig, auf die Qualität der Werkzeuge und Materialien zu achten, um ein erfolgreiches Ergebnis zu erzielen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.