Domain sshj.de kaufen?
Wir ziehen mit dem Projekt
sshj.de um.
Sind Sie am Kauf der Domain
sshj.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain sshj.de kaufen?
Kann das Pingen von f als Denial-of-Service (DoS) gewertet werden?
Das Pingen von f allein kann normalerweise nicht als Denial-of-Service (DoS) betrachtet werden. Pingen ist eine grundlegende Netzwerkfunktion, die verwendet wird, um die Erreichbarkeit eines Netzwerkgeräts zu überprüfen. Ein DoS-Angriff beinhaltet normalerweise eine große Anzahl von Anfragen, um ein Netzwerkgerät zu überlasten und es unzugänglich zu machen. Das Pingen von f allein ist in der Regel nicht ausreichend, um einen solchen Angriff durchzuführen. **
Was bedeutet "DoS Denial of Service Angriff Syn Flood wurde entdeckt" auf FW101?
Die Meldung besagt, dass auf dem Gerät FW101 ein DoS (Denial of Service) Angriff namens Syn Flood entdeckt wurde. Bei einem Syn Flood Angriff werden eine große Anzahl von SYN-Anfragen an einen Server gesendet, um ihn zu überlasten und den Zugriff für legitime Benutzer zu verhindern. Es ist wichtig, geeignete Maßnahmen zu ergreifen, um den Angriff abzuwehren und die Sicherheit des Systems zu gewährleisten. **
Ähnliche Suchbegriffe für Denial
Top-Angebote
Produkte zum Begriff Denial:
-
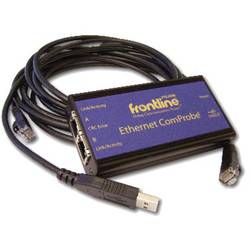
Protokoll Analysatoren ND-232 Teledyne LeCroy 2014-19100-001 NetzwerkWenn etwas mit Ihrem industriellen Netzwerk schief geht, verschwenden Sie Zeit und Ressourcen damit das Problem zu diagnostizieren und zu lösen. Mit NetDecoder können Sie sich über bevorstehende Probleme informieren, bevor sie auftreten. Es handelt sich um einen intuitiven, passiven Netzwerkmonitor und ein Fehlerbehebungs-Tool, das Ihnen einen Überblick über Ihre Netzwerkaktivitäten auf hoher Ebene bietet und hilft Ihnen, Ihren Kommunikationsverkehr zu verstehen.3425,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Remote Implementation SOHO Firewall (01-SSC-8525)Produktbeschreibung: SonicWall Remote Implementation Services - Installation / Konfiguration, Typ: Installation / Konfiguration, Reaktionszeit: 5 Arbeitstage, Preistyp: Muss innerhalb von 30 Tagen nach dem Kauf des Produkt verwendet werden440,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
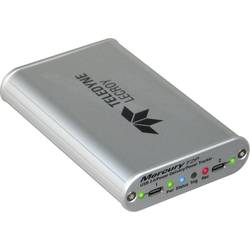
Protokoll Analysatoren USB-TMAP2-M03-X Teledyne LeCroy USB-TMAP2-M03-X NetzwerkDer Mercury T2C erweitert den kleinsten und preiswertesten hardwarebasierten USB 2.0 Protokollanalysator der Branche um USB-C® und Power Delivery 2.0 & 3.0 Unterstützung. Der Mercury T2C kombiniert die de-facto Standard CATC Trace Anzeige, USB Class Decodierung und Power Delivery 2.0 & 3.0 Unterstützung in einem Analysator, der in eine Hemdtasche passt. Der Mercury T2C im Taschenformat unterstützt die Standards USB-C® und Power Delivery 2.0 & 3.0, einschließlich der Erfassung und Dekodierung aller Pakete über den neuen USB-C® Configuration Channel (CC). Der Mercury T2C ist der kleinste und preiswerteste hardwarebasierte USB-Protokollanalysator der Branche. Der Mercury T2C Analyzer im Taschenformat enthält neue Adapter, die es dem Anwender ermöglichen, den Mercury T2C mit seinen vorhandenen Geräten und Hosts zu nutzen, wodurch ein Analysator entsteht, der sowohl abwärtskompatibel als auch zukunftssicher ist. Dank Teledyne LeCroys umfassender USB-Erfahrung profitieren Anwender von dem vertrauten und einfach zu bedienenden CATC Trace.6402,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie führt man eine Denial-of-Service-Attacke über die Kommandozeile (CMD) durch?
Es ist nicht ethisch vertretbar oder legal, eine Denial-of-Service-Attacke (DoS) durchzuführen. Eine DoS-Attacke zielt darauf ab, einen Dienst oder eine Website durch Überlastung unzugänglich zu machen. Stattdessen sollte man sich darauf konzentrieren, die Sicherheit von Systemen zu verbessern und vor solchen Angriffen zu schützen. **
-
Wie kann Remote-Zugriff auf ein Netzwerk sicher eingerichtet werden?
1. Verwendung von sicheren VPN-Verbindungen für den Remote-Zugriff. 2. Implementierung von Multi-Faktor-Authentifizierung für zusätzliche Sicherheit. 3. Regelmäßige Überwachung und Aktualisierung von Sicherheitsrichtlinien und -maßnahmen. **
-
Wie kann die Sicherheit einer Remote-Verbindung zwischen einem Client und einem Server gewährleistet werden, insbesondere in Bezug auf die Authentifizierung und Verschlüsselung von Daten, unabhängig von der verwendeten Technologie oder Plattform?
Die Sicherheit einer Remote-Verbindung kann durch die Implementierung von starken Authentifizierungsmethoden wie Zwei-Faktor-Authentifizierung oder Public-Key-Infrastruktur gewährleistet werden. Zusätzlich sollte eine sichere Verschlüsselungstechnologie wie SSL/TLS oder VPN verwendet werden, um die Daten während der Übertragung zu schützen. Es ist wichtig, regelmäßige Sicherheitsupdates und Patches für die verwendete Technologie oder Plattform zu installieren, um potenzielle Sicherheitslücken zu schließen. Darüber hinaus sollte eine starke Firewall und Intrusion Detection Systeme eingerichtet werden, um unerwünschte Zugriffe auf die Verbindung zu verhindern. **
-
Wie kann man sicheren Remote-Zugriff auf einen Computer oder ein Netzwerk einrichten?
1. Verwenden Sie eine sichere VPN-Verbindung, um den Remote-Zugriff zu verschlüsseln. 2. Aktivieren Sie die Zwei-Faktor-Authentifizierung für zusätzliche Sicherheit. 3. Stellen Sie sicher, dass alle Sicherheitspatches und Updates regelmäßig installiert werden. **
Kann man das Problem beheben, dass die Firewall keinen Zugriff auf den Server mehr ermöglicht?
Es gibt mehrere Möglichkeiten, das Problem zu beheben. Zunächst kann man prüfen, ob die Firewall-Regeln korrekt konfiguriert sind und den Zugriff auf den Server erlauben. Falls dies der Fall ist, kann es sein, dass die Firewall selbst fehlerhaft ist und ein Neustart oder eine Neuinstallation erforderlich ist. Es ist auch möglich, dass ein anderes Sicherheitsprogramm oder eine andere Netzwerkkomponente den Zugriff blockiert, daher sollte man diese ebenfalls überprüfen. **
Wie kann man sicheren und effizienten Remote-Zugriff auf Unternehmensdaten gewährleisten? Was sind die besten Methoden für den sicheren Remote-Zugriff auf das firmeninterne Netzwerk?
1. Verwendung von VPN-Verbindungen, um eine sichere und verschlüsselte Verbindung zum Unternehmensnetzwerk herzustellen. 2. Implementierung von Multi-Faktor-Authentifizierung, um die Zugriffssicherheit zu erhöhen. 3. Regelmäßige Schulungen der Mitarbeiter über sichere Remote-Arbeitspraktiken und die Verwendung von sicheren Passwörtern. **
Top-Angebote
Produkte zum Begriff Denial:
-
Protokoll Analysatoren ETHERTEST-CP Teledyne LeCroy 2014-21000-000 NetzwerkDieser funktionsreiche Protokollanalysator bietet eine Reihe von Protokolldecodierungen und eine umfassende Reihe von Netzwerkstatistiken, die heute von Kommunikations- und Netzwerkprofis gefragt sind. In Anwendungen, die vom Finanzwesen bis zur Fertigung reichen, verdrängen Hochgeschwindigkeits-Ethernet-Netzwerke serielle Datenkommunikationsnetzwerke mit geringerer Geschwindigkeit, um Geräte wie Zähler, Messgeräte, Sensoren, Transaktionsendgeräte, Betriebsanlagen und andere Netzwerkgeräte miteinander zu verbinden.2419,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Protokoll Analysatoren ND-232 Teledyne LeCroy 2014-19100-001 NetzwerkWenn etwas mit Ihrem industriellen Netzwerk schief geht, verschwenden Sie Zeit und Ressourcen damit das Problem zu diagnostizieren und zu lösen. Mit NetDecoder können Sie sich über bevorstehende Probleme informieren, bevor sie auftreten. Es handelt sich um einen intuitiven, passiven Netzwerkmonitor und ein Fehlerbehebungs-Tool, das Ihnen einen Überblick über Ihre Netzwerkaktivitäten auf hoher Ebene bietet und hilft Ihnen, Ihren Kommunikationsverkehr zu verstehen.3425,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann das Pingen von f als Denial-of-Service (DoS) gewertet werden?
Das Pingen von f allein kann normalerweise nicht als Denial-of-Service (DoS) betrachtet werden. Pingen ist eine grundlegende Netzwerkfunktion, die verwendet wird, um die Erreichbarkeit eines Netzwerkgeräts zu überprüfen. Ein DoS-Angriff beinhaltet normalerweise eine große Anzahl von Anfragen, um ein Netzwerkgerät zu überlasten und es unzugänglich zu machen. Das Pingen von f allein ist in der Regel nicht ausreichend, um einen solchen Angriff durchzuführen. **
-
Was bedeutet "DoS Denial of Service Angriff Syn Flood wurde entdeckt" auf FW101?
Die Meldung besagt, dass auf dem Gerät FW101 ein DoS (Denial of Service) Angriff namens Syn Flood entdeckt wurde. Bei einem Syn Flood Angriff werden eine große Anzahl von SYN-Anfragen an einen Server gesendet, um ihn zu überlasten und den Zugriff für legitime Benutzer zu verhindern. Es ist wichtig, geeignete Maßnahmen zu ergreifen, um den Angriff abzuwehren und die Sicherheit des Systems zu gewährleisten. **
-
Wie führt man eine Denial-of-Service-Attacke über die Kommandozeile (CMD) durch?
Es ist nicht ethisch vertretbar oder legal, eine Denial-of-Service-Attacke (DoS) durchzuführen. Eine DoS-Attacke zielt darauf ab, einen Dienst oder eine Website durch Überlastung unzugänglich zu machen. Stattdessen sollte man sich darauf konzentrieren, die Sicherheit von Systemen zu verbessern und vor solchen Angriffen zu schützen. **
-
Wie kann Remote-Zugriff auf ein Netzwerk sicher eingerichtet werden?
1. Verwendung von sicheren VPN-Verbindungen für den Remote-Zugriff. 2. Implementierung von Multi-Faktor-Authentifizierung für zusätzliche Sicherheit. 3. Regelmäßige Überwachung und Aktualisierung von Sicherheitsrichtlinien und -maßnahmen. **
Ähnliche Suchbegriffe für Denial
-
SonicWALL Remote Implementation SOHO Firewall (01-SSC-8525)Produktbeschreibung: SonicWall Remote Implementation Services - Installation / Konfiguration, Typ: Installation / Konfiguration, Reaktionszeit: 5 Arbeitstage, Preistyp: Muss innerhalb von 30 Tagen nach dem Kauf des Produkt verwendet werden440,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Protokoll Analysatoren USB-TMAP2-M03-X Teledyne LeCroy USB-TMAP2-M03-X NetzwerkDer Mercury T2C erweitert den kleinsten und preiswertesten hardwarebasierten USB 2.0 Protokollanalysator der Branche um USB-C® und Power Delivery 2.0 & 3.0 Unterstützung. Der Mercury T2C kombiniert die de-facto Standard CATC Trace Anzeige, USB Class Decodierung und Power Delivery 2.0 & 3.0 Unterstützung in einem Analysator, der in eine Hemdtasche passt. Der Mercury T2C im Taschenformat unterstützt die Standards USB-C® und Power Delivery 2.0 & 3.0, einschließlich der Erfassung und Dekodierung aller Pakete über den neuen USB-C® Configuration Channel (CC). Der Mercury T2C ist der kleinste und preiswerteste hardwarebasierte USB-Protokollanalysator der Branche. Der Mercury T2C Analyzer im Taschenformat enthält neue Adapter, die es dem Anwender ermöglichen, den Mercury T2C mit seinen vorhandenen Geräten und Hosts zu nutzen, wodurch ein Analysator entsteht, der sowohl abwärtskompatibel als auch zukunftssicher ist. Dank Teledyne LeCroys umfassender USB-Erfahrung profitieren Anwender von dem vertrauten und einfach zu bedienenden CATC Trace.6402,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Remote Implementation SMA 1000 Series Firewall (01-SSC-4357)Produktbeschreibung: SonicWall Remote Implementation Service - Installation / Konfiguration, Typ: Installation / Konfiguration, Reaktionszeit: 5 Arbeitstage, Preistyp: Muss innerhalb von 30 Tagen nach dem Kauf des Produkt verwendet werden, Geräteklasse: Komplizierte Netzwerkgeräte2280,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit einer Remote-Verbindung zwischen einem Client und einem Server gewährleistet werden, insbesondere in Bezug auf die Authentifizierung und Verschlüsselung von Daten, unabhängig von der verwendeten Technologie oder Plattform?
Die Sicherheit einer Remote-Verbindung kann durch die Implementierung von starken Authentifizierungsmethoden wie Zwei-Faktor-Authentifizierung oder Public-Key-Infrastruktur gewährleistet werden. Zusätzlich sollte eine sichere Verschlüsselungstechnologie wie SSL/TLS oder VPN verwendet werden, um die Daten während der Übertragung zu schützen. Es ist wichtig, regelmäßige Sicherheitsupdates und Patches für die verwendete Technologie oder Plattform zu installieren, um potenzielle Sicherheitslücken zu schließen. Darüber hinaus sollte eine starke Firewall und Intrusion Detection Systeme eingerichtet werden, um unerwünschte Zugriffe auf die Verbindung zu verhindern. **
-
Wie kann man sicheren Remote-Zugriff auf einen Computer oder ein Netzwerk einrichten?
1. Verwenden Sie eine sichere VPN-Verbindung, um den Remote-Zugriff zu verschlüsseln. 2. Aktivieren Sie die Zwei-Faktor-Authentifizierung für zusätzliche Sicherheit. 3. Stellen Sie sicher, dass alle Sicherheitspatches und Updates regelmäßig installiert werden. **
-
Kann man das Problem beheben, dass die Firewall keinen Zugriff auf den Server mehr ermöglicht?
Es gibt mehrere Möglichkeiten, das Problem zu beheben. Zunächst kann man prüfen, ob die Firewall-Regeln korrekt konfiguriert sind und den Zugriff auf den Server erlauben. Falls dies der Fall ist, kann es sein, dass die Firewall selbst fehlerhaft ist und ein Neustart oder eine Neuinstallation erforderlich ist. Es ist auch möglich, dass ein anderes Sicherheitsprogramm oder eine andere Netzwerkkomponente den Zugriff blockiert, daher sollte man diese ebenfalls überprüfen. **
-
Wie kann man sicheren und effizienten Remote-Zugriff auf Unternehmensdaten gewährleisten? Was sind die besten Methoden für den sicheren Remote-Zugriff auf das firmeninterne Netzwerk?
1. Verwendung von VPN-Verbindungen, um eine sichere und verschlüsselte Verbindung zum Unternehmensnetzwerk herzustellen. 2. Implementierung von Multi-Faktor-Authentifizierung, um die Zugriffssicherheit zu erhöhen. 3. Regelmäßige Schulungen der Mitarbeiter über sichere Remote-Arbeitspraktiken und die Verwendung von sicheren Passwörtern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.